Domain biersause.de kaufen?
Wir ziehen mit dem Projekt
biersause.de um.
Sind Sie am Kauf der Domain
biersause.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain biersause.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ähnliche Suchbegriffe für Intrusion-Detection
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
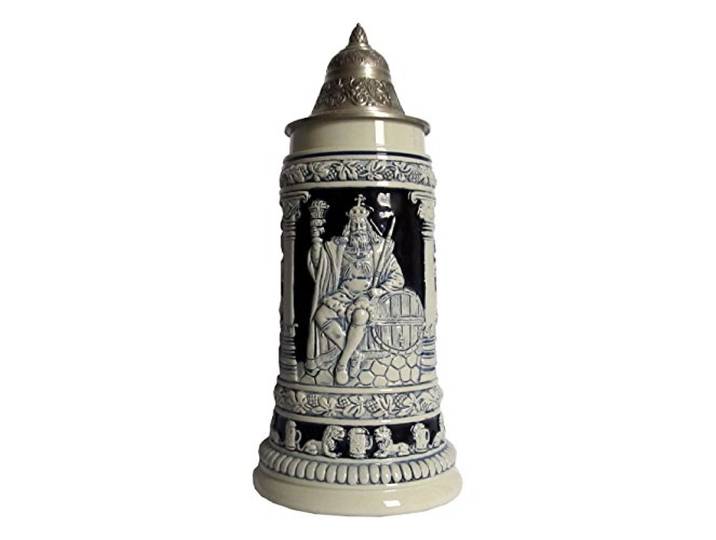
KING Blauer Bierkrug Gambrinus Bierkönig Seidel 0,75 Liter Bierseidel<p>Der <strong>KING Blauer Bierkrug Gambrinus</strong> ist ein stilvoller <strong>Bierseidel</strong>, der mit einem Fassungsvermögen von 0,75 Litern ideal für gesellige Abende ist. Hergestellt in Deutschland, vereint dieser Krug traditionelles Handwerk mit modernem Design und ist ein absolutes Must-Have für jeden Bierliebhaber.</p><p>Die auffällige <strong>blaue Farbe</strong> verleiht dem Bierkrug eine besondere Note und macht ihn zu einem echten Blickfang auf jedem Tisch. Der Krug ist nicht nur funktional, sondern auch ein dekoratives Element, das die Atmosphäre bei Feiern und Zusammenkünften hebt. Mit seinem robusten Material ist der <strong>Bierkrug</strong> langlebig und eignet sich hervorragend für den täglichen Gebrauch sowie für besondere Anlässe.</p><p>Die Form des <strong>Gambrinus Bierkönig Seidels</strong> sorgt dafür, dass das Bier optimal temperiert bleibt und der Genuss in vollen Zügen erlebt werden kann. Ob beim Grillen im Garten oder beim gemütlichen Abend mit Freunden, dieser Bierkrug ist der perfekte Begleiter. Gönn dir ein Stück bayerische Tradition und genieße dein Bier stilvoll aus dem KING Blauen Bierkrug.</p>241,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
Top-Angebote
Produkte zum Begriff Intrusion-Detection:
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Ähnliche Suchbegriffe für Intrusion-Detection
-
KING Blauer Bierkrug Gambrinus Bierkönig Seidel 0,75 Liter Bierseidel<p>Der <strong>KING Blauer Bierkrug Gambrinus</strong> ist ein stilvoller <strong>Bierseidel</strong>, der mit einem Fassungsvermögen von 0,75 Litern ideal für gesellige Abende ist. Hergestellt in Deutschland, vereint dieser Krug traditionelles Handwerk mit modernem Design und ist ein absolutes Must-Have für jeden Bierliebhaber.</p><p>Die auffällige <strong>blaue Farbe</strong> verleiht dem Bierkrug eine besondere Note und macht ihn zu einem echten Blickfang auf jedem Tisch. Der Krug ist nicht nur funktional, sondern auch ein dekoratives Element, das die Atmosphäre bei Feiern und Zusammenkünften hebt. Mit seinem robusten Material ist der <strong>Bierkrug</strong> langlebig und eignet sich hervorragend für den täglichen Gebrauch sowie für besondere Anlässe.</p><p>Die Form des <strong>Gambrinus Bierkönig Seidels</strong> sorgt dafür, dass das Bier optimal temperiert bleibt und der Genuss in vollen Zügen erlebt werden kann. Ob beim Grillen im Garten oder beim gemütlichen Abend mit Freunden, dieser Bierkrug ist der perfekte Begleiter. Gönn dir ein Stück bayerische Tradition und genieße dein Bier stilvoll aus dem KING Blauen Bierkrug.</p>241,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WatchGuard Intrusion Prevention Service 1-yr for M470 (WGM47131)Produktbeschreibung: WatchGuard Intrusion Prevention Service - Abonnement-Lizenz (1 Jahr) - 1 Gerät, Produkttyp: Abonnement-Lizenz - 1 Jahr, Kategorie: Online- & Appliance-basierte Services - Eindringlingserkennung, Anzahl Lizenzen: 1 Gerät, Service und Support: Aktualisierung der Angriffssignaturen1181,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
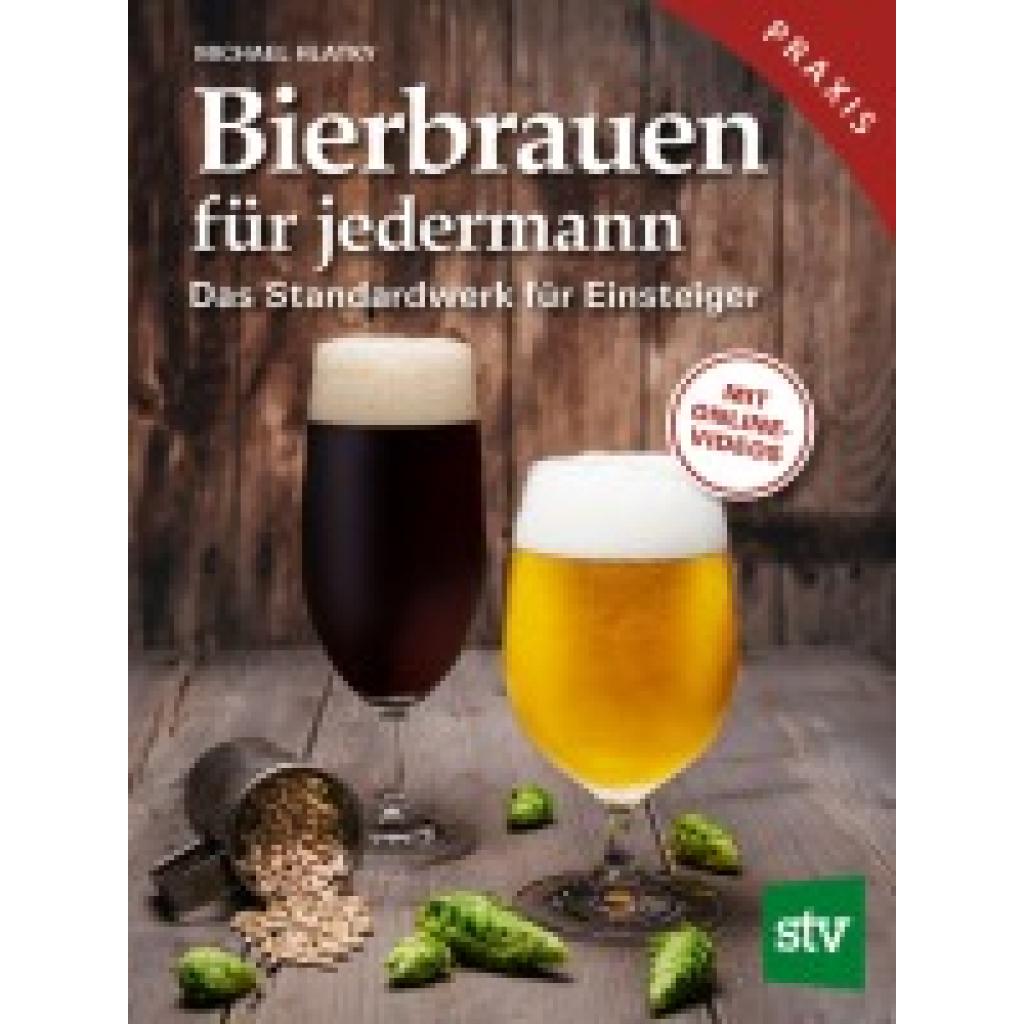
Hlatky, Michael: Bierbrauen für jedermannBierbrauen für jedermann , Hopfen und Malz ¿ Das erste und erfolgreichste Buch zum Thema ¿ Weizen, Pils, Kölsch und Märzen selbst gebraut ¿ Kurzvideos zu wichtigen Arbeitsschritten Bereits über 100.000 verkaufte Exemplare Mit wenigen Grundzutaten und einigen Geräten lässt sich auch zu Hause gutes Bier nach persönlichem Geschmack bereiten. "Bierbrauen für jedermann" war nicht nur das erste, sondern auch das erfolgreichste, populäre Buch zum Thema. Detaillierte Schritt-für-Schritt-Anleitungen für jeden einzelnen Produktionsschritt, die Vorstellung aller verwendeten Rohstoffe und die wichtigsten Grundrezepte sowie Rezepte für Spezialbiere wie Hanf- oder Dinkelbier, englisches Stout oder russisches Kwaas garantieren höchsten Biergenuss. In dieser erweiterten Neuauflage geht der Bestseller auf die neuesten Entwicklungen vor allem bei Hopfen und Hefen ein und ist das erste multimediale Buch zum Thema: Kurzvideos zu einzelnen Arbeitsschritten im Brauprozess! , Auto-Tuning & -Styling > Auto & Motorrad: Teile , Erscheinungsjahr: 201812, Produktform: Leinen, Autoren: Hlatky, Michael, Seitenzahl/Blattzahl: 184, Abbildungen: durchgehend farbig bebildert, Keyword: Beir brauen lernen; Bier Brau Set; Bier Brauanleitung; Bier brauchen Buch; Bier brauen; Bier brauen Anleitung; Bier brauen Rezept; Bier brauen zuhause; Bier selbst brauen; Bierbrauen; Bierbraukurs; Bierbrauset; Bierherstellung; Braumeister; Dinkelbier selber bauen; Hanfbier selber brauen; Kurzvideos Bierbrauen; Kurzvideos zum Bierbrauen; englisches Stout selber brauen; russisches Kwaas selber brauen, Fachschema: Bier~Brauerei, Warengruppe: HC/Getränke, Fachkategorie: Essen und Trinken: Getränke, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stocker Leopold Verlag, Verlag: Stocker Leopold Verlag, Verlag: Leopold Stocker Verlag GmbH, Länge: 226, Breite: 172, Höhe: 15, Gewicht: 472, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Wie können Unternehmen effektiv Intrusion Detection-Systeme implementieren, um sich vor potenziellen Cyberangriffen zu schützen?
Unternehmen sollten zunächst ihre Netzwerke und Systeme gründlich analysieren, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie geeignete Intrusion Detection-Systeme auswählen und implementieren, um verdächtige Aktivitäten frühzeitig zu erkennen. Regelmäßige Updates und Schulungen der Mitarbeiter sind ebenfalls entscheidend, um die Effektivität der Systeme zu gewährleisten. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.